محققان زاسکالر ۹۰ بدافزار اندرویدی با ۵.۵ میلیون نصب در گوگل پلی را شناسایی کردند
شرکت امنیت ابری زاسکالر اعلام کرد که محققان این شرکت در ماههای اخیر موفق به شناسایی و تحلیل بیش از نود برنامه مخرب اندرویدی در فروشگاه رسمی گوگل پلی شدهاند. این اپلیکیشنهای آلوده تا به امروز مجموعا بیش از پنج و نیم میلیون بار توسط کاربران دانلود و نصب گردیدهاند.
بر اساس گزارش امنیتی زاسکالر، تعدادی از این بدافزارها در ظاهر کاملا بیضرر و کاربردی به نظر میرسند، اما پس از دریافت بهروزرسانی، کدهای مخرب به دستگاه قربانی تزریق میشوند. یکی از خطرناکترین موارد شناسایی شده، تروجان بانکی آناتسا است که بیش از ششصد و پنجاه اپلیکیشن مؤسسات مالی در اروپا، ایالات متحده، بریتانیا و آسیا را هدف قرار داده و قادر است اطلاعات حساس بانکی کاربران را دزدیده و به هکرها بفرستد.
بیش از نود بدافزار پرمخاطب در محیط گوگل پلی شناسایی شدند
وقتی کاربر برای اولین بار این نوع بدافزارها را نصب میکند، هیچ رفتار مشکوکی از خود نشان نمیدهند. اما در مراحل بعد، به صورت خودکار و از طریق مکانیزم آپدیت، ماژولهای مخرب را از سرورهای کنترل دانلود و اجرا میکنند. این تکنیک به آنها امکان میدهد تا از مکانیزمهای امنیتی گوگل پلی برای شناسایی بدافزارها بگریزند و مدت طولانیتری در فروشگاه بمانند.
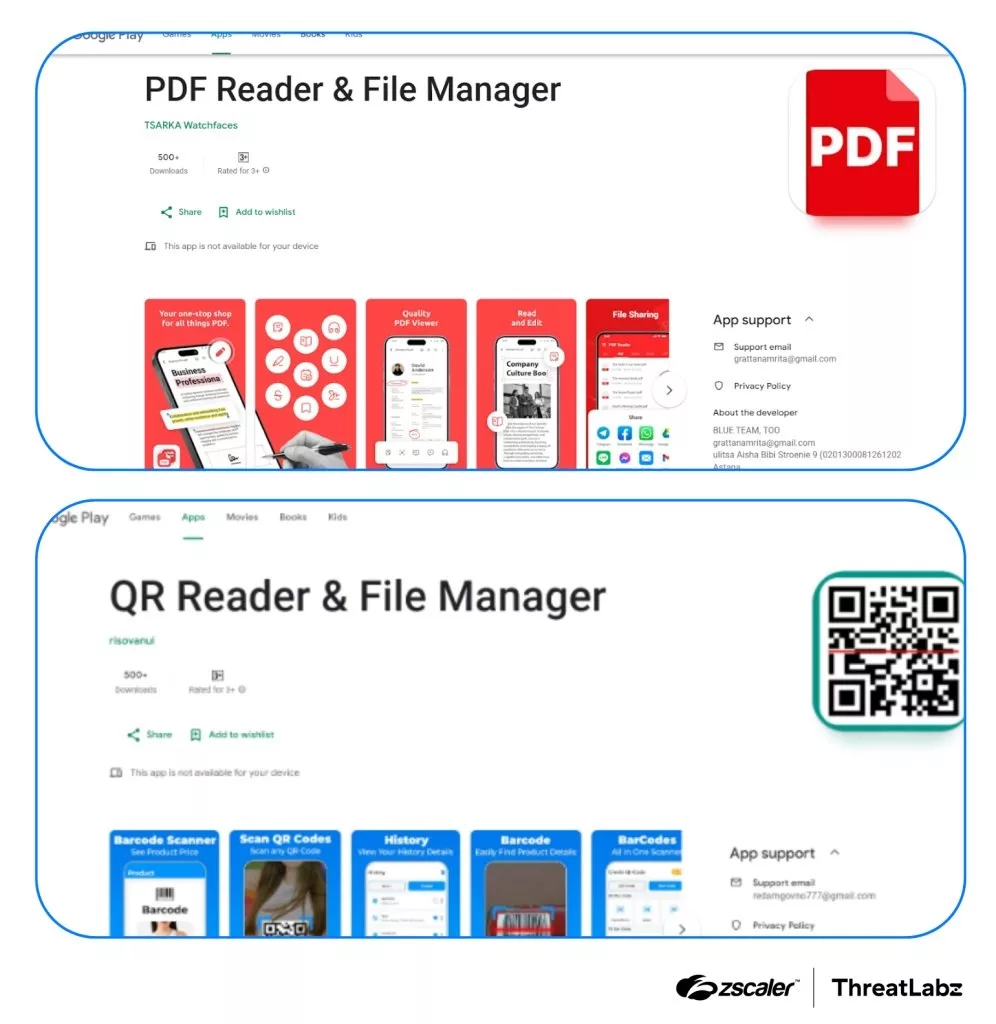
دو نمونه بارز دیگر از این روش فریبنده، اپلیکیشنهای پیدیاف ریدر و فایل منیجر و کیوآر ریدر و فایل منیجر هستند. این برنامهها در لحظه نصب هیچ فعالیت مخربی ندارند و حس امنیت کاذبی به کاربر القا میکنند. با این حال، پس از گذر زمان و دریافت بهروزرسانیهای خبیث، به سرقت دادهها و سوءاستفاده از مجوزهای حساس میپردازند.
بلافاصله پس از دستگاه، این بدافزارها با سرور کنترل و فرماندهی خود ارتباط برقرار کرده و اسکن کامل سیستم را آغاز میکنند. آنها به دنبال هرگونه اپلیکیشن بانکی نصب شده میگردند و در صورت یافتن، یک فرم ورود جعلی (فیشینگ اورلی) دقیقا شبیه به اپلیکیشن هدف را روی صفحه نمایش میچسبانند. در صورتی که قربانی نام کاربری و رمز عبور خود را در این صفحه تقلبی وارد کند، اطلاعات مستقیما در اختیار مهاجمین قرار میگیرد.
طبق آمار منتشر شده توسط تیم تحقیقاتی زاسکالر، تنها دو اپلیکیشن مذکور (خواندنده پیدیاف و کیوآر کد) حدود هفتاد هزار بار نصب شدهاند. یکی از عوامل اصلی موفقیت این کمپینهای مخرب، استفاده از مکانیزم دانلود چندمرحلهای است که فرآیند تحلیل استاتیک و دینامیک را برای موتورهای آنتیویروس و گوگل پلی پروتکت بسیار دشوار میسازد.
محققان تأکید دارند که اکثریت برنامههای مخرب شناسایی شده در دستهبندیهایی نظیر شخصیسازی، ابزارهای عکاسی، سلامت و تناسب اندام پنهان شده بودند. کاربران به شدت توصیه میشود پیش از نصب هر اپلیکیشن جدید، لیست مجوزهای درخواستی را با دقت مرور کنند و از اعطای دسترسی به پیامکها، مخاطبین، و تنظیمات سیستمی به برنامههای غیرضروری و ناشناس خودداری ورزند.